01
ارزیابی
نقشه برداری سرورها، شبکه، دامنه، کنترل های امنیتی، اپلیکیشن ها، وابستگی ها و ریسک های عملیاتی.
ENTERPRISE IT / INFRASTRUCTURE / SECURITY
طراحی، پیاده سازی، امنیت و پشتیبانی زیرساخت سازمانی شبکه، سرور، مایکروسافت و لینوکس و مجازی سازی، DevOps، ارتباطات و پلتفرم های کسب وکار.
سبد خدمات فناوری اطلاعات
ما فناوری را پیچیده نمیکنیم؛ آن را برای کسبوکار شما قابلاتکا میکنیم.
SYSTEM ARCHITECTURE
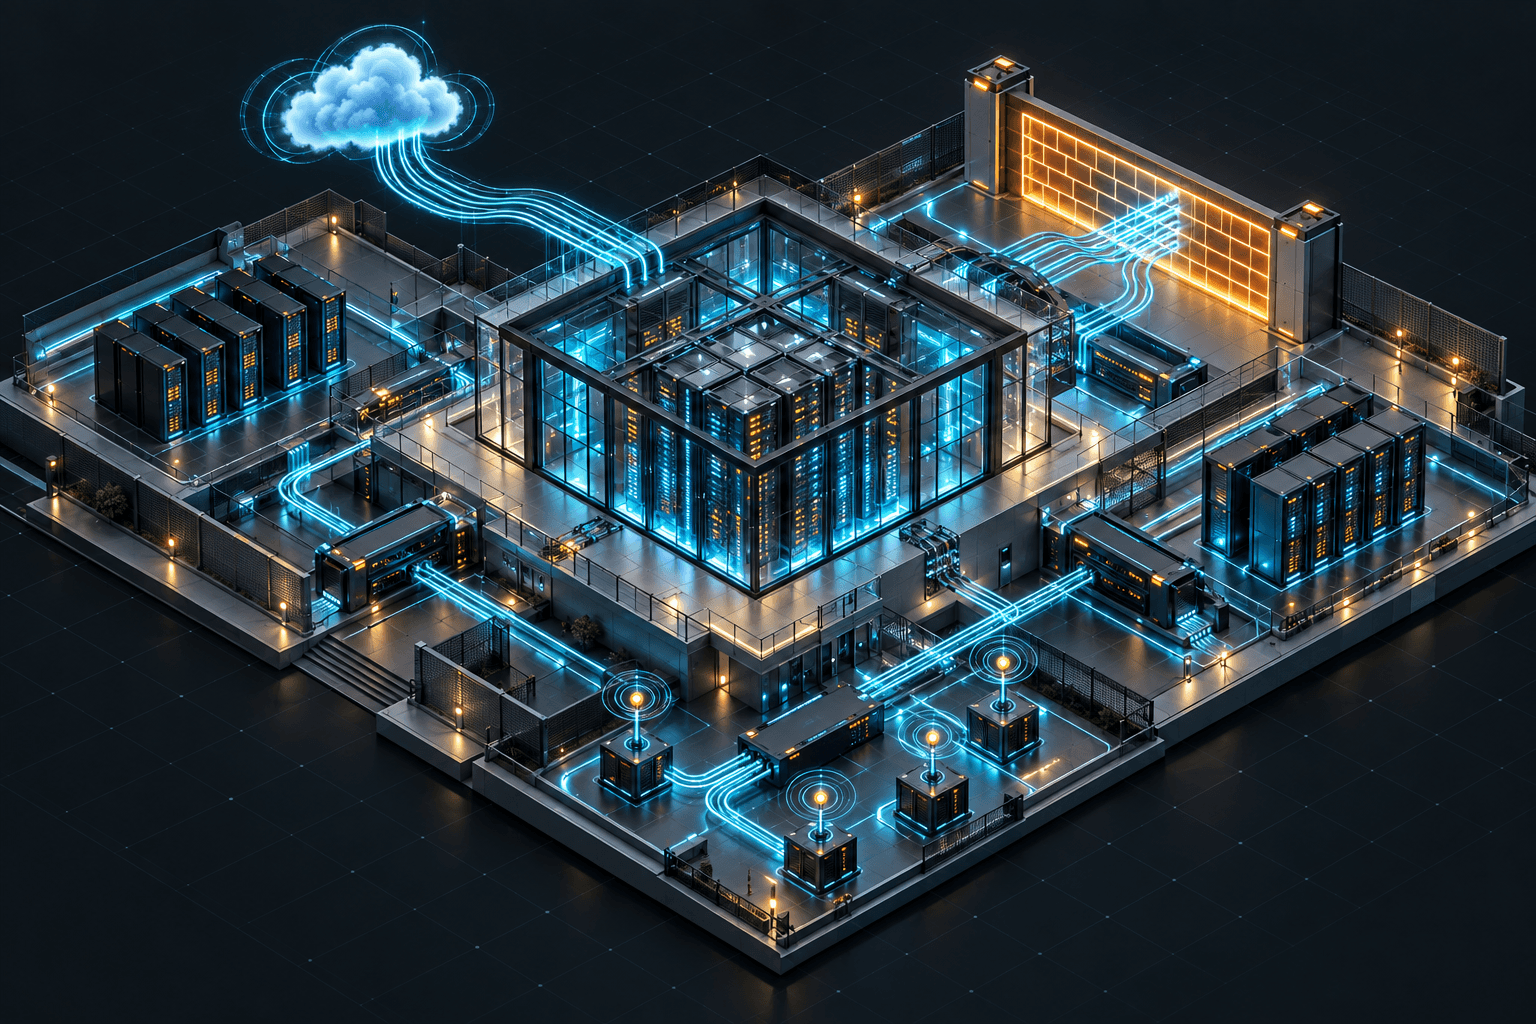
سیستکنیک زیرساخت را به عنوان لایه های متصل می بیند: شبکه و امنیت، پردازش و مجازی سازی، سیستم های Microsoft و Linux، پلتفرم های Cloud، ارتباطات، نظارت تصویری و مشاهده پذیری.
access
کاربران، شعب، اپلیکیشن ها و نقاط ورود عملیاتی.
network
Routing، بخش بندی، Firewall، VPN، کنترل دسترسی و مسیرهای امن ترافیک.
compute
سرورهای فیزیکی، VMware، Hyper-V، ظرفیت، آمادگی HA و Workloadهای مجازی.
systems
دامنه، ایمیل، فایل، وب، دیتابیس و پایه سرویس های متنباز.
OPERATING PIPELINE
مدل همکاری بر کشف وضعیت، طراحی، پیاده سازی، امنیت، پشتیبانی و بهبود مداوم در کل Stack زیرساخت بنا شده است.
01
نقشه برداری سرورها، شبکه، دامنه، کنترل های امنیتی، اپلیکیشن ها، وابستگی ها و ریسک های عملیاتی.
02
طراحی وضعیت هدف در لایه های On-Premise، Cloud، پردازش، شبکه، هویت و سرویس.
03
استقرار زیرساخت، سرویس ها، کنترل ها و خودکارسازی با استانداردهای تکرارپذیر.
04
اجرای سخت سازی، کنترل دسترسی، بخش بندی، محافظت Endpoint و روال های مانیتورینگ.
05
پشتیبانی سیستم ها با هشدار، دید Backup، مسیر عیب یابی و مالکیت سرویس.
06
تنظیم عملکرد، ظرفیت، پایداری، وضعیت امنیت و بلوغ عملیاتی.
observability
uptime
stable
latency
low
security
guard
OBSERVABILITY / RELIABILITY
مانیتورینگ، دید Backup، تغییرات کنترل شده و معماری امن، ابهام عملیاتی را در سرورها، شبکه، پلتفرم ها و سرویس های کسب وکار کاهش می دهند.
کمتر
زیرساختی طراحی شده بر پایه پردازش پایدار، وابستگی های روشن، وضعیت Backup و مانیتورینگ.
منظم تر
استقرار و مهاجرت ساختاریافته، ابهام کارهای دستی را در سیستم ها کاهش می دهد.
شفاف تر
سیگنال های عملیاتی خطاهای سرور، شبکه، امنیت و پلتفرم را زودتر قابل مشاهده می کنند.
قوی تر
سخت سازی، دسترسی، محافظت Endpoint و مانیتورینگ بخشی از عملیات روزانه می شوند.
SECURITY BOUNDARY
Firewall، VPN، بخش بندی، کنترل دسترسی، سخت سازی، محافظت Endpoint و مانیتورینگ به عنوان امنیت عملی زیرساخت کنار هم کار می کنند.
Firewall، VPN، بخش بندی و کنترل Routing بر اساس مسیرهای دسترسی کسب وکار.
سطوح دسترسی دامنه، اعتبارنامه ها، Group Policy و مسیرهای مدیریت پاسخگو.
امنیت Endpoint، سخت سازی سرور، مانیتورینگ سرویس و روال های بازبینی عملیاتی.
API READY / MOCK MODE
محیط فعلی، اولویت ها و نیازهای زیرساختی خود را ارسال کنید تا تیم Systechnic درخواست شما را بررسی و پیگیری کند.
NEXT STEP
با یک بررسی ساختاریافته از سیستم ها، ریسک ها، وابستگی سرویس ها و اولویت های پشتیبانی فعلی شروع کنید.